واشنطن- المنشر_الاخباري
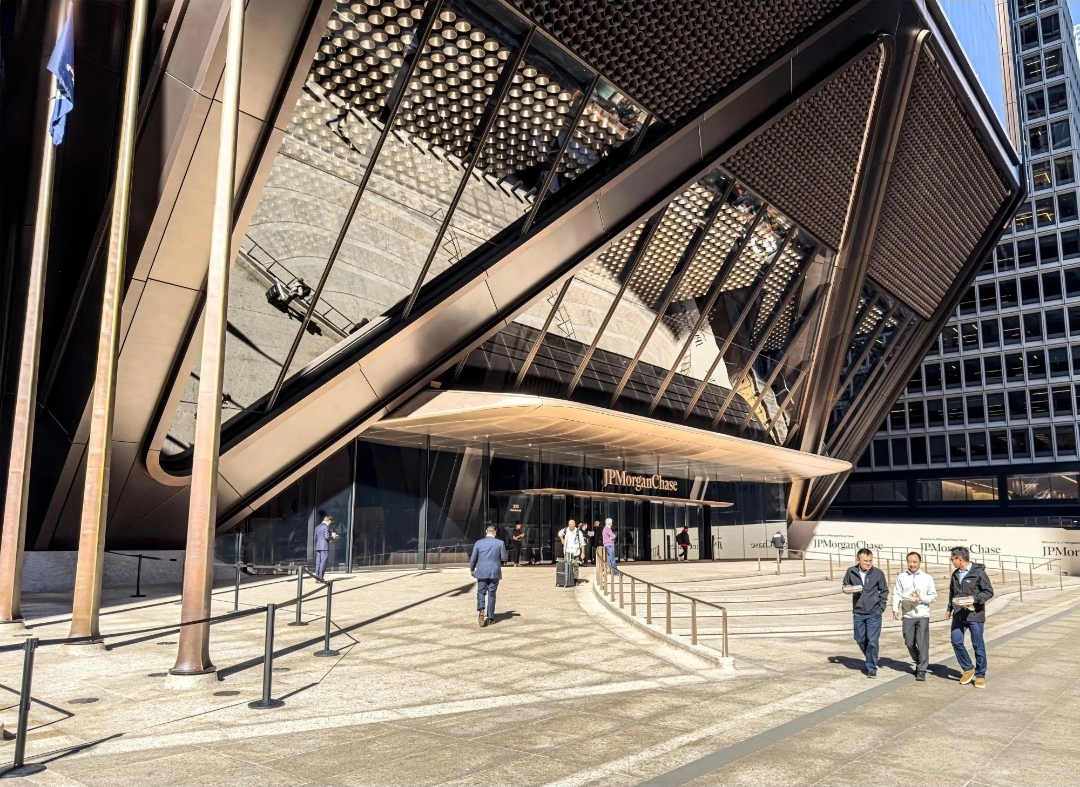
كشف بنك «جيه بي مورغان تشيس» (JPMorgan Chase)، أكبر بنك في الولايات المتحدة، عن تعرض شركات خارجية تقدم خدمات لهجوم سيبراني، يُحتمل أنه أدى إلى كشف بيانات شخصية لبعض عملائه، تشمل الأسماء وعناوين البريد الإلكتروني، في واقعة جديدة تسلط الضوء على مخاطر الاختراقات التي تستهدف مزودي الخدمات المرتبطين بالمؤسسات المالية الكبرى.
وقال البنك إنه رصد وصول قراصنة إلى بيانات تسويقية مخزنة لدى شركات متعاقدة معه، موضحًا أن المعلومات التي ربما تعرضت للاختراق تشمل أسماء العملاء وعناوين بريدهم الإلكتروني، فيما لم تتأثر أنظمته المصرفية أو خدماته المالية بالهجوم.
وأكدت المؤسسة أنها تحقق في الحادث بالتعاون مع الشركات المعنية، وتسعى إلى تحديد نطاق البيانات التي جرى الوصول إليها وعدد العملاء المتضررين، مشيرة إلى أنها ستتواصل مع الأشخاص الذين قد تكون معلوماتهم تعرضت للاختراق لإبلاغهم بالتطورات وتقديم المساعدة اللازمة.
ولم يكشف البنك عن أسماء الشركات التي تعرضت للاختراق أو تفاصيل الوسيلة التي استخدمها المهاجمون للوصول إلى البيانات، كما لم يعلن بصورة نهائية عن حجم المعلومات المسربة.
وتشير المعلومات الأولية إلى أن الاختراق استهدف بيانات تسويقية تحتفظ بها شركات خارجية، وليس قواعد البيانات المصرفية الأساسية للبنك، وهو ما يعني أن الواقعة لم تؤثر في أرصدة العملاء أو قدرتهم على إجراء التحويلات والمعاملات المصرفية.
اختراقات تطال شركات مرتبطة بالقطاع المالي
وتزامن الإعلان مع تقارير عن حوادث أمنية طالت مزودي خدمات خارجيين يتعاملون مع مؤسسات مالية أمريكية أخرى، من بينها شركتا «فيزا» و«ماستركارد»، ما أثار تساؤلات بشأن احتمال وجود حملة أوسع تستهدف الشركات التي تقدم خدمات تقنية وتسويقية للمؤسسات المالية.
وأعلنت «ماستركارد» تعرض أحد مزودي خدماتها الخارجيين لاختراق أدى إلى كشف عدد محدود من عناوين البريد الإلكتروني لعملاء مسجلين في أحد برامج المزايا، لكنها أكدت أن شبكة المدفوعات الخاصة بها لم تتأثر، وأن الواقعة لم تؤثر في استخدام البطاقات أو تنفيذ المعاملات.
كما أقرت «فيزا» بوقوع اختراق لدى أحد مزودي خدماتها في منطقة آسيا والمحيط الهادئ، مؤكدة أن أنظمتها الرئيسية وبيانات البطاقات لم تتعرض للاختراق.
وأعلنت مجموعة قرصنة تُعرف باسم «n0n» مسؤوليتها عن بعض الهجمات، ونشرت بيانات قالت إنها حصلت عليها من مؤسسات مالية، لكن لم يتسن التحقق بصورة مستقلة من صحة جميع البيانات أو من مسؤولية المجموعة عن الاختراقات المعلنة.
مخاوف من استغلال البيانات المسربة
ويحذر خبراء الأمن السيبراني من أن تسريب أسماء العملاء وعناوين بريدهم الإلكتروني، حتى في غياب بيانات الحسابات المصرفية أو أرقام البطاقات، قد يفتح المجال أمام هجمات تصيد إلكتروني أكثر استهدافًا.
وقد يستغل القراصنة هذه المعلومات لإرسال رسائل تنتحل صفة البنك أو شركات الدفع، وتدعو العملاء إلى تحديث بياناتهم أو تأكيد هويتهم عبر روابط مزيفة، بهدف سرقة كلمات المرور أو الحصول على معلومات مالية إضافية.
وتبرز هذه المخاطر أهمية تأمين الشركات الخارجية التي تتولى إدارة البيانات أو تقديم خدمات التسويق والدعم التقني، إذ قد تتحول هذه الشركات إلى نقطة ضعف تسمح للمهاجمين بالوصول إلى معلومات تخص عملاء مؤسسات مالية كبرى.
ويأتي الحادث وسط سلسلة أعطال تقنية واختراقات شهدتها الولايات المتحدة مؤخرًا، طالت قطاعات مختلفة، من بينها الطيران والبريد الإلكتروني وحجوزات الفنادق، ما أعاد تسليط الضوء على مدى اعتماد الخدمات الأساسية على البنية التحتية الرقمية ومزودي التكنولوجيا.
ورغم تأكيد «جيه بي مورغان» عدم تأثر عملياته المصرفية، فإن الواقعة تضع حماية بيانات العملاء لدى الأطراف الخارجية في صدارة التحديات الأمنية التي تواجه البنوك والمؤسسات المالية، خصوصًا مع تزايد الهجمات التي تستهدف سلاسل التوريد الرقمية بدلًا من اختراق الأنظمة الرئيسية للمؤسسات مباشرة.