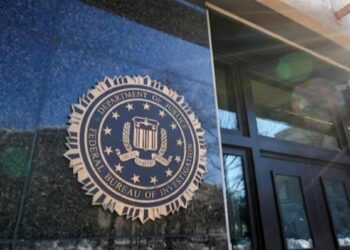
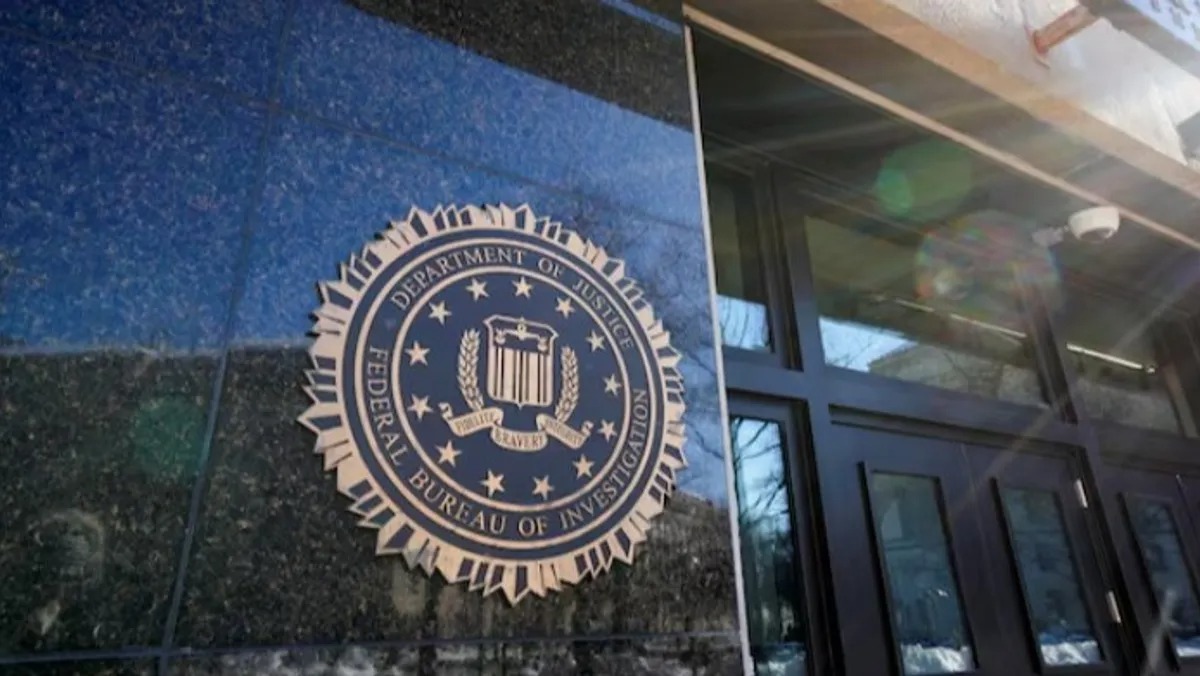
فتح مكتب التحقيقات الفيدرالي الأمريكي (FBI) تحقيقاً في اختراق إلكتروني يُشتبه في استهدافه قاعدة بياناته الوطنية للمعلومات الجنائية، المعروفة باسم مركز المعلومات الوطني للجريمة (NCIC)، والتي تُعد من أهم الأنظمة المعلوماتية التي تربط أجهزة إنفاذ القانون الفيدرالية والولائية والشرطة المحلية في الولايات المتحدة.
ونقلت شبكة «CNN» الأمريكية عن مصدرين مطلعين أن التحقيق يتركز على اختراق محتمل لقاعدة البيانات التي تمثل حلقة وصل أساسية بين الأجهزة الأمنية الأمريكية، وتتيح تبادل المعلومات المتعلقة بمذكرات الاعتقال والتحريات الأمنية والبيانات الخاصة بالأفراد بين مختلف جهات إنفاذ القانون.
ويُعد هذا الاختراق، في حال تأكده، الثاني من نوعه الذي يستهدف أنظمة مرتبطة بمكتب التحقيقات الفيدرالي خلال الأشهر القليلة الماضية، ما يثير تساؤلات بشأن مستوى الحماية السيبرانية للبنية المعلوماتية الأمنية الأمريكية، ومدى قدرة المؤسسات المعنية على التصدي للهجمات الإلكترونية المتطورة.
سلسلة أعطال تقنية تضغط على الإدارة الأمريكية
ويأتي الكشف عن الاختراق الجديد في توقيت تواجه فيه إدارة الرئيس الأمريكي دونالد ترامب ضغوطاً متزايدة لاحتواء المخاوف بشأن الأمن السيبراني، بالتزامن مع سلسلة أعطال تقنية واسعة النطاق طالت قطاعات حيوية، من بينها البنوك ووكالة الأمن القومي ونظام مراقبة الحركة الجوية التابع لإدارة الطيران الفيدرالية (FAA).
وفي هذا السياق، أشارت CNN إلى أن مدير مكتب التحقيقات الفيدرالي، كاش باتيل، ظهر الخميس على شبكة «فوكس نيوز»، متحدثاً عن جهود المكتب لتعزيز الأمن السيبراني، رغم أن مسؤولين داخل المؤسسة كانوا قد علموا بوقوع الاختراق الأخير.
وخلال المقابلة، استعرض باتيل عملية «درع الشتاء» (Operation Winter Shield)، التي نُفذت قبل أشهر، بهدف دفع الشركات إلى تحديث أنظمتها الإلكترونية وإغلاق الثغرات التي يمكن أن يستغلها القراصنة للوصول إلى البيانات الحساسة.
وتحدث باتيل عن العملية باعتبارها نموذجاً لجهود الإدارة الحالية في حماية البنية التحتية الحيوية، مشيداً بالتحديثات التي أُجريت على أنظمة رئيسية، وقال: «كان بإمكان إدارات أخرى إجراء هذه التحديثات، لكنها لم تفعل. نحن نسبق التهديدات بخطوة ونعوض الوقت الذي أهدرناه».
اختراقات سابقة تستهدف بيانات FBI
ولا يمثل الاختراق المشتبه به الحادث الأول الذي يواجهه مكتب التحقيقات الفيدرالي، إذ تعرضت بيانات شخصية حساسة لموظفيه في سبتمبر الماضي للاختراق، بعدما استهدفت مجموعة القرصنة المعروفة باسم «ShinyHunters» موقعاً إلكترونياً تابعاً للمكتب ومخصصاً للتوظيف.
وعلى خلفية تلك العملية، أُلقي القبض على باحث وكاتب كندي متخصص في الأمن السيبراني، ويواجه اتهامات مرتبطة بالاختراق الذي نفذته المجموعة.
ووفقاً لتقرير سابق لشبكة CNN، أثار الحادث حالة من الاستياء بين بعض موظفي المكتب، الذين اعتبروا أنهم لم يتلقوا معلومات كافية بشأن احتمال تعرض بياناتهم الشخصية للسرقة، كما أبدوا عدم رضاهم عن مستوى الموارد والإجراءات الأمنية المقدمة لحماية المتضررين.
وسبق ذلك اختراق آخر عام 2023، عندما تمكن قراصنة من الوصول إلى نظام حاسوبي يستخدمه المكتب الميداني لمكتب التحقيقات الفيدرالي في نيويورك، ضمن تحقيقات تتعلق بالاستغلال الجنسي للأطفال.
وشمل النظام المستهدف بيانات وصوراً مرتبطة بتحقيقات في قضايا استغلال جنسي، من بينها نظام مخصص لتخزين الصور المرتبطة بالتحقيق في قضية جيفري إبستين، بحسب ما أوردته CNN.
وتسلط هذه الحوادث المتتالية الضوء على التحديات الأمنية التي تواجه المؤسسات الأمريكية، خصوصاً أن اختراق قواعد البيانات الجنائية لا يقتصر تأثيره على سرية المعلومات، بل قد يمتد إلى سلامة التحقيقات وقدرة الأجهزة الأمنية على تبادل البيانات والاعتماد عليها في تنفيذ مهامها.